 Connexion


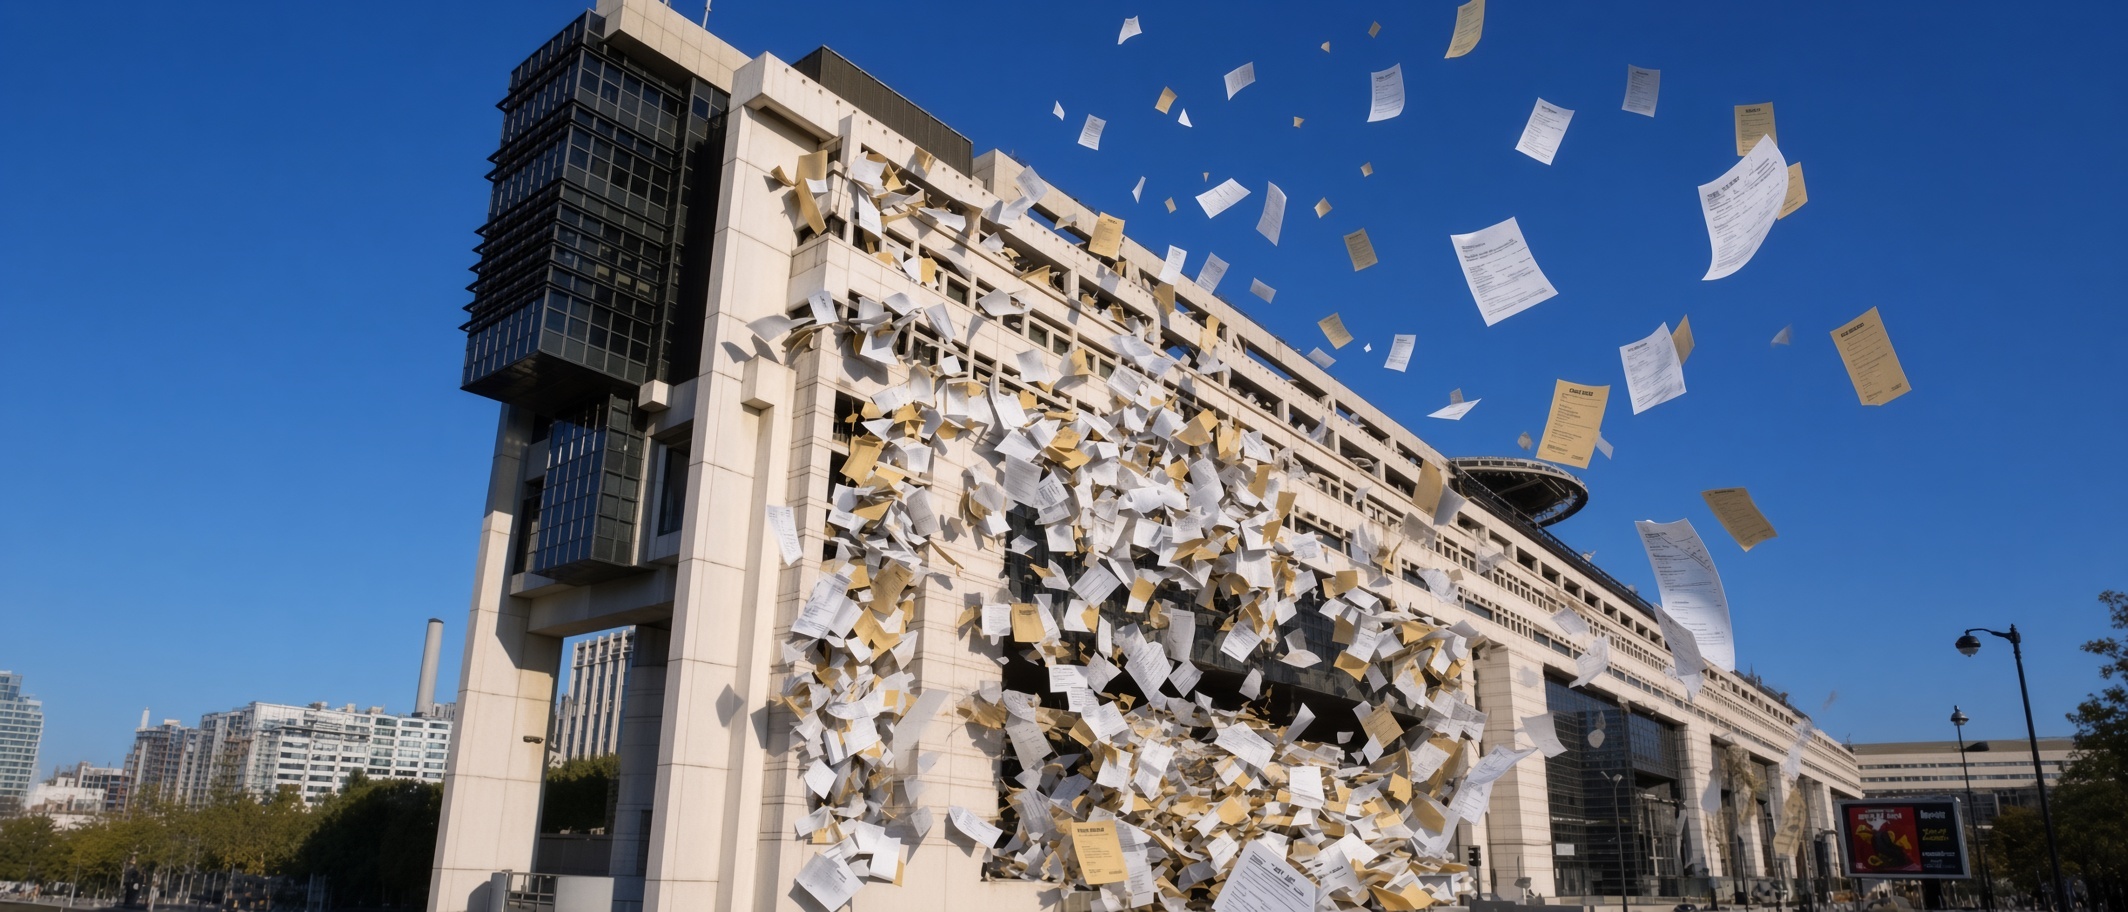
Aujourd’hui, revoyons nos conjugaisons et notamment le Futur Simple, avec par exemple le communiqué publié par Bercy le 13 août. On y lit ainsi que la Direction générale des Finances publiques « notifiera » l’incident à la CNIL, « déposera » plainte et « communiquera » de nouveaux éléments à mesure de l’avancée des investigations.
Voilà un bien beau triplet de futurs simples alignés dans la même phrase, pour un accès illégitime survenu fin juin !
Au fait, le RGPD, ce texte appliqué sans flexibilité dès qu’il s’agit du fichier client d’un garagiste de Vierzon, prévoit normalement une réaction en 72 heures. Le compteur pour Bercy est à 7 semaines et la Direction n’use encore que du futur : pas de doute, ils sont assez détendus de la fuite souveraine.
Notons que ce qui a déclenché cette soudaine bouffée de transparence n’est ni un scrupule, ni un audit mais ce message sur un forum, le 12 août, déposé par un individu opérant sous le pseudonyme de ZeroBytes, qui revendique l’extraction de 678 438 lignes de données fiscales et met la base en vente.
Bercy, vaguement gêné, confirme le lendemain, sans préciser du tout ni la nature des données, ni le nombre de personnes concernées. Les chiffres, ce sont les bénévoles du site FrenchBreaches qui les fournissent (392.867 particuliers, 285.570 professionnels) et que l’AFP reprend faute de mieux. L’administration fiscale, qui sait à l’euro près ce que vous avez déclaré en 2019, s’est révélée incapable de chiffrer sa propre fuite. Il a fallu attendre qu’un site amateur le fasse à sa place.
Puisqu’on parle conjugaisons, le communiqué comporte tout de même une affirmation au passé (plus-que-parfait ici) : l’accès, écrit Bercy, « avait été coupé fin juin dans le cadre du contrôle opéré ». Ah, ouf.
Bon, n’empêche que le 14 août, le même ZeroBytes revendique une seconde intrusion, sur le Serveur Professionnel de Données Cadastrales de la DGFiP, datée du 29 juillet, soit un mois entier après cette fameuse coupure, et 2 semaines donc avant que le public n’apprenne quoi que ce soit. Il dit avoir contourné le mécanisme d’authentification multifacteur et extrait 252.149 lignes, correspondant à 2.041.778 personnes.
Ah zut, Bercy a fermé une porte en laissant la fenêtre ouverte et s’est contenté de vaguement serrer les fesses.
On pourrait se rassurer en notant que le pirate s’est arrêté à quelques centaines de milliers de lignes et n’a pas exfiltré l’intégralité de la base. Malheureusement, le pirate n’a pas été détecté, ni bloqué, ni arrêté mais s’est lassé : pour lui, l’extraction était trop lente, une récupération complète lui aurait demandé plusieurs mois et il a alors cessé de son propre chef.
Accessoirement, il estime que le service auquel il avait accès permet de retrouver les informations d’environ 20 millions de citoyens. En somme, en 2026, la seule protection réellement efficace du fichier fiscal français est sa latence.

On pourrait, à la rigueur, plaider l’imprévisible mais ça risque d’être compliqué : Solidaires Finances Publiques indique avoir interpellé la directrice générale dès juin (voire mai) sur les risques « à très court terme » de « piratage, d’usurpation d’identité ou d’hameçonnage ciblé ».
Bref, sans la revendication publique du pirate, les usagers auraient-ils été informés du vol de leurs données ?
Les mois passés offraient pourtant quelques indices.
En décembre 2025, le ministère de l’Intérieur se fait pénétrer par sa messagerie, avec consultation du traitement d’antécédents judiciaires et du fichier des personnes recherchées ; le ministre évoque « des imprudences », les identifiants circulant en clair dans des courriels.
En février, Bercy annonce un accès illégitime au FICOBA, le fichier national des comptes bancaires, après usurpation des identifiants d’un fonctionnaire : 1,2 million de comptes, avec RIB, identité, adresse et parfois identifiant fiscal.
En avril, l’ANTS expose 11,7 millions de comptes par une faille consistant à modifier un chiffre dans une requête.
En juin, c’est Tchap, la messagerie chiffrée de l’État, qui se fait visiter.
En août, Bloctel se fait siphonner trois millions de numéros via un compte professionnel dépourvu de double authentification, offrant aux démarcheurs la liste exacte des gens qui demandaient qu’on leur fiche la paix.
La DGFiP en est, pour la seule année 2026, à sa troisième violation.
Le calendrier ne lasse pas de surprendre : le 29 janvier 2026, la ministre déléguée au Numérique dévoile en grande pompe la Stratégie nationale de cybersécurité 2026-2030, plaçant la cybersécurité « au rang de priorité stratégique pour la souveraineté, la sécurité nationale et la protection de la démocratie ». L’encre de cette Stratégie nationale bidule-truc n’a même pas eu le temps de sécher puisque c’est « à compter de la fin janvier 2026 » que débute l’intrusion dans le FICOBA.
Ces aventures numériques ont potentiellement des conséquences très graves dans le monde réel, et il n’est même pas nécessaire de spéculer : une agente des impôts de Bobigny a été mise en examen et écrouée pour avoir tripatouillé dans le logiciel fiscal Mira pour localiser un surveillant de la maison d’arrêt de la Santé, aboutissant, le 26 septembre 2024, à son agression à son domicile de Montreuil. L’instruction a révélé qu’elle avait également effectué des recherches sur un juge d’application des peines, sur des investisseurs en cryptomonnaie et sur Vincent Bolloré. Elle était rétribuée par Western Union et les exécutants avaient été recrutés pour 800 euros.
Bref, ce qu’une fonctionnaire vendait au détail circule désormais en gros sur un forum.
Les autorités recensaient déjà, à la mi-avril 2026, plus d’une quarantaine de séquestrations et d’enlèvements liés aux cryptomonnaies pour la seule année en cours, et le mois de juillet a vu 18 665 logements cambriolés, en hausse de 7,1 % sur un an.
Vive l’égalité : grâce aux dernières fuites, le sort jusqu’à présent réservé aux détenteurs de cryptomonnaies est étendu à tous les Français. Bercy transforme le prélèvement à source en prélèvement à l’open-source…

Ah ah ah.
Dans un cadre normal, rappelons que le 22 janvier 2026, la CNIL infligeait 5 millions d’euros d’amende à France Travail pour la fuite touchant 36,8 millions de personnes. En septembre 2025, Google écopait de 325 millions d’euros pour des traceurs de pub non sollicités.
Mais voilà, la DGFiP ne paiera rien car c’est juridiquement impossible : l’article 20 de la loi Informatique et Libertés réserve ces amendes administratives à tout le monde « à l’exception des cas où le traitement est mis en œuvre par l’État ». Quant au défaut de notification d’une violation de données, il est puni de 5 ans d’emprisonnement et de 300.000 euros d’amende, qui ne seront jamais appliqués.
Le contribuable, lui, notifiera, déclarera, et paiera.

1BuyJKZLeEG5YkpbGn4QhtNTxhUqtpEGKf
Vous aussi, foutez les banquiers centraux dehors, terrorisez l’État et les banques en utilisant les cryptomonnaies, en les promouvant et pourquoi pas, en faisant un don avec !

The lobbyists always win.
Last summer, the National Institutes of Health sent out notices to shut down a Tony Fauci initiative launched in 2020 called the Centers for Research in Emerging Infectious Diseases or “CREID” after deeming them unsafe for Americans and not a good use of taxpayer funding.

Well, university lobbyists have struck back—managing to slip language into the Congressional appropriations bill that forces NIH to spend $18.2 million to fund CREID centers once again.

A senior official with the Department of Health and Human Services (HHS) who did not wish to be named said they are unsure how university lobbyists managed to insert this demand into the funding bill, and expressed anger that Congress and universities were, as they saw it, playing politics with Americans’ safety. “The NIH is committed to never again funding dangerous pandemic activities,” said the HHS official. “The New CREID program will not fund the collection of dangerous pathogens from places like bat caves in China.”
Two researchers who were awarded the Fauci CREID grants were Kristian Andersen of Scripps Research and Peter Daszak of the nonprofit EcoHealth Alliance.
Months before Fauci signed off on Andersen’s CREID award, Andersen and other researchers published a paper in Nature Medicine titled “Proximal Origin” that dismissed the possibility of a Wuhan lab accident. House Republicans charged that Fauci helped orchestrate Andersen’s “Proximal Origin” paper. House Democrats, however, published a report arguing that Jeremy Farrar, now chief scientist with the World Health Organization, “led the drafting process of [Andersen’s] paper” and helped to organize it.
In a recent interview with The DisInformation Chronicle, virologist and former CDC Director Robert Redfield said Andersen’s “Proximal Origin” paper is scientific fraud that should be retracted. The group BioSafety Now has also demanded that Nature Medicine retract the paper, calling it “a product of scientific misconduct.”
In the final days of the Biden Administration, HHS debarred Peter Daszak and the nonprofit EcoHealth Alliance from receiving federal funds.
Just 10 days ago, Andersen was still complaining on Bluesky about the loss of his CREID grant that the NIH deemed “unsafe for Americans.”

“We will absolutely abide by the President’s executive order to not fund dangerous gain-of-function research,” said the senior HHS official.
As previously reported at The DisInformation Chronicle, the White House is finalizing Trump’s plan to deal with dangerous gain-of-function virus research as laid out in a May 2025 executive order. The new policy will take a risk-based approach to determine whether a pathogen study will be funded. Scientists who fail to disclose dangerous research could be barred from federal programs as could their universities.
Republished from the author’s Substack
The post Congress Forces NIH to Reverse Policy appeared first on Activist Post.
Si l’État français était un immeuble, ce serait un bâtiment haussmannien cossu avec une porte d’entrée à digicode, son code scotché sur l’interphone depuis 2017. Évidemment, ce digicode ne protège pas des vélos dans un local poubelle, mais les données bancaires, fiscales et personnelles des soixante-dix millions de Français.
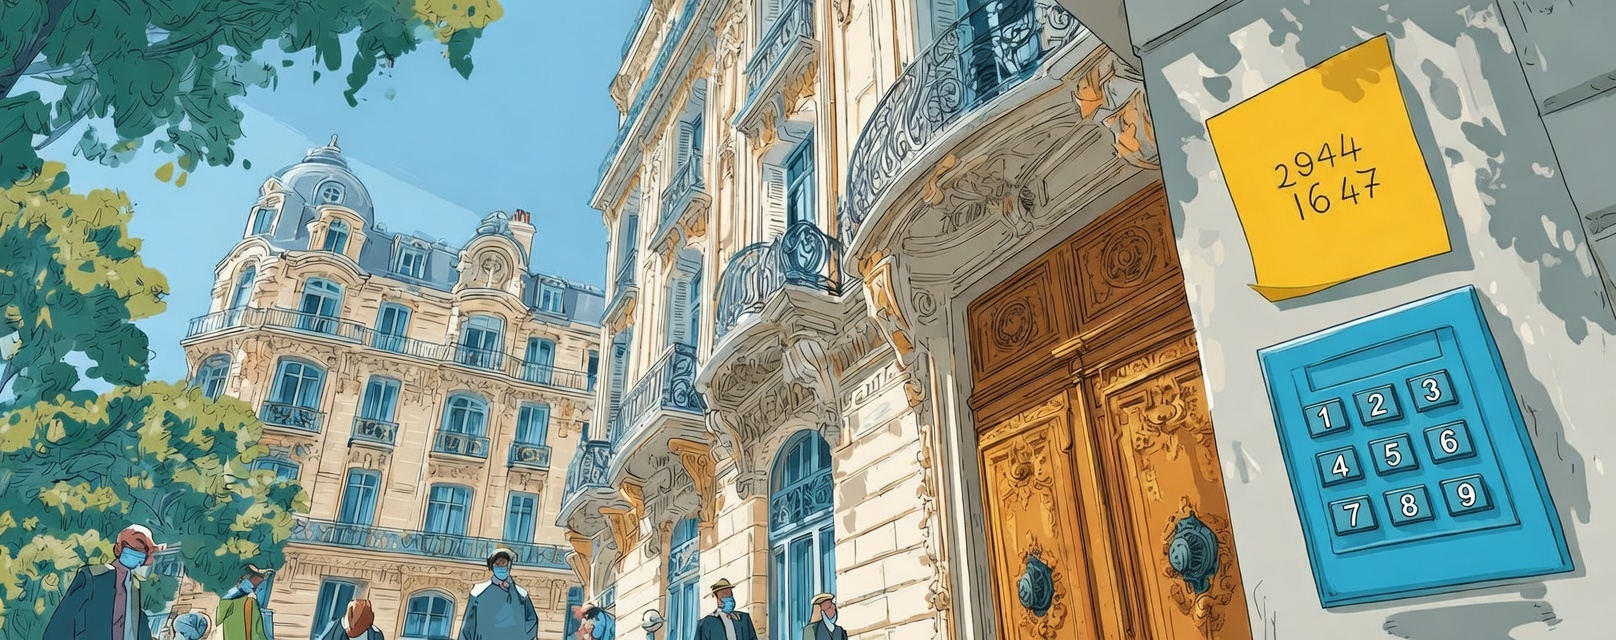
Et si vous pensiez que la série de cyberattaques contre l’administration était un phénomène passager ou que si un problème se fait jour dans une administration, ce n’est pas pour cela que toutes les autres sont percluses de hacking sauvage, détrompez-vous : depuis décembre 2025 et comme un précédent billet le mentionnait avec un peu de consternation, c’est un véritable festival ininterrompu.
On pourrait (pour faire court) remonter par exemple à mi-décembre, quand un pirate compromet les serveurs du ministère de l’Intérieur, accédant aux fichiers TAJ (antécédents judiciaires) et FPR (personnes recherchées) ce qui représente potentiellement 16,5 millions d’entrées, coupables comme victimes… Un début roboratif.
Mais ce n’est pas tout : début janvier, c’est l’OFII qui tombe, avec 2,1 millions de dossiers d’étrangers en libre accès sur le « dark web » (via un sous-traitant, évidemment).
Mais ce n’est pas tout : mi-janvier, l’Urssaf révèle de façon presque décontractée qu’un accès frauduleux a exposé les données de 12 millions de salariés, offrant aux pirates noms, prénoms, dates de naissance, employeurs. Douze millions, soit un salarié français sur deux.
Mais ce n’est pas tout : début février, c’est la plateforme de recrutement « Choisir le Service Public » – nom ironique s’il en est – qui est piratée à son tour. Les données personnelles et professionnelles de milliers de fonctionnaires se retrouvent dans la nature. Quelque part, c’est très pratique : les aspirants fonctionnaires, directement concernés par cette fuite, découvrent les joies du service public avant même d’y entrer. Quel gain de temps !
Mais ce n’est toujours pas tout : le 18 février dernier, c’est Bercy qui annonce, dans un e-mail plat duquel ne ressort pas vraiment la honte que devrait inspirer ce genre d’événement, que le fichier FICOBA a été infiltré, et ce pendant plusieurs semaines. FICOBA, pour ceux qui l’ignorent, c’est en quelque sorte l’annuaire centralisé de tous les comptes bancaires ouverts en France. Un pirate a ainsi consulté 1,2 million de comptes, avec leur IBAN, l’identité des titulaires et leurs adresses. Le plus beau reste sans doute le mode opératoire puisqu’il s’agit tout simplement de l’usurpation des identifiants d’un fonctionnaire, soit un simple identifiant et le mot de passe associé. Nous sommes en 2026, et des fichiers sensibles comme celui-ci ne disposent toujours pas d’authentification à deux facteurs.
Et pour couronner le tout, le 20 février, 2 393 agents de la DGSI, de la DGSE, de la Police, de la Gendarmerie et même de la CNIL se retrouvent exposés dans une compilation de fuites antérieures. On notera avec un amusement gêné que la CNIL, l’autorité censée vérifier que les données des Français sont bien protégées, compte 86 de ses propres agents dans le lot. Le cordonnier est non seulement mal chaussé, mais il marche pieds nus dans un champ de tessons.
Le rapport 2025 du ministère de l’Intérieur dénombrait déjà plus de 17 500 cyberattaques en France, soit une hausse de 4 %. On attend les chiffres de 2026 avec la sérénité d’un passager du Titanic qui vient d’entendre un bruit bizarre.
Comment en est-on arrivé là ?
Ici, la presse de grand chemin accusera facilement les Russes, les conspirationnistes et les non-vaccinés parce qu’elle n’est pas réputée pour faire le tri dans ses prétextes. Mais plus sérieusement, on pourra noter trois failles structurelles qui se conjuguent pour faire de l’État français un buffet à volonté numérique.
D’abord, la centralisation pathologique. La France a toujours adoré les grands fichiers : un fichier unique pour tous les comptes bancaires (FICOBA), un fichier unique pour tous les antécédents judiciaires (TAJ), un fichier unique pour 36 millions de demandeurs d’emploi (ce qui a valu à France Travail d’être condamnée à 5 millions d’amende par la CNIL pour sa gestion calamiteuse du piratage de 2024).
En théorie, l’avantage d’un fichier centralisé, c’est l’efficacité administrative. En pratique, la seule efficacité administrative aura été de constituer un point unique de défaillance, le reste des services continuant de s’enfoncer de toute façon dans la médiocrité.
Ensuite, le sous-investissement chronique. Pendant que la France parade dans les rapports internationaux sur la cyberdéfense, les DSI ministérielles fonctionnent avec des bouts de chandelle. L’ANSSI, bras armé de l’État en cybersécurité décidément trop court, fait ce qu’elle peut avec un budget qui ferait sourire n’importe quel RSSI de grande entreprise. Le résultat est prévisible : des systèmes vieillissants, des mises à jour reportées, des prestataires au rabais, des passoires à tous les niveaux.
Par-dessus ce joyeux tableau, la France est aussi une cible géopolitique de premier plan. En avril 2025, le gouvernement a officiellement attribué au GRU russe via le groupe APT28 une campagne de piratage de quatre ans contre des ministères, des collectivités et des organismes de recherche français. Quand vos adversaires sont les services de renseignement d’une puissance nucléaire, il serait peut-être judicieux de protéger vos systèmes avec autre chose qu’un Post-it sous le clavier.
Car c’est là qu’on touche au fond du problème : l’hygiène numérique de l’État français est catastrophique. Des mots de passe partagés en clair au ministère de l’Intérieur, pas d’authentification multifacteurs sur FICOBA, des identifiants transversaux interministériels sans cloisonnement… Chaque fuite alimente la suivante par effet domino : les données d’une brèche servent à compromettre le système d’à-côté. C’est l’équivalent numérique d’un immeuble où toutes les portes s’ouvrent avec la même clé et où quelqu’un a laissé un double sous le paillasson.
Et pour le moment, le paillasson, c’est le citoyen qui paie pour cette indigence.
Le plus savoureux dans cette affaire est que l’État – qui n’est pas parvenu à empêcher un pirate de consulter 1,2 million de comptes bancaires avec un simple login volé – est aussi celui qui prépare la centralisation de l’identité numérique de 68 millions de Français, celui-là même qui multiplie les interconnexions entre fichiers au nom de l’efficacité et qui veut vérifier l’âge des internautes en ligne pour « protéger les petits enfants ».
Pas de doute, cela va terriblement bien se passer.
1BuyJKZLeEG5YkpbGn4QhtNTxhUqtpEGKf
Vous aussi, foutez les banquiers centraux dehors, terrorisez l’État et les banques en utilisant les cryptomonnaies, en les promouvant et pourquoi pas, en faisant un don avec !
BTC : 1BuyJKZLeEG5YkpbGn4QhtNTxhUqtpEGKf
BCH : qqefdljudc7c02jhs87f29yymerxpu0zfupuufgvz6
ETH : 0x8e2827A89419Dbdcc88286f64FED21C3B3dEEcd8
Executive Summary:
On October 19, the Ministry of State Security (MSS; 国家安全部) informed national media that it had disrupted a U.S. cyberattack targeting the National Time Service Center (NTSC; 国家授时中心) (CCTV, October 19). The center is responsible for maintaining and distributing official Beijing Time (北京时间) throughout the People’s Republic of China (PRC), supporting logistics, finance, and energy functions (NTSC, accessed October 20). In response to the attack, state media claimed that the United States is “the biggest source of chaos in cyberspace” (网络空间的最大乱源), while denying what it calls the “PRC cyber threat theory” (中国网络威胁论) (CCTV, October 19).
Earlier this year, the Public Security Bureau of Tianhe District in Guangzhou announced that it had foiled a cyberattack linked to the Information, Communications, and Electronics Force (ICEFCOM; 國防部資通電軍指揮部) of Taiwan’s Ministry of National Defense (Xinhua, June 5). According to the PRC’s National Computer Virus Emergency Response Center (CVERC; 国家计算机病毒应急处理中心), the Taiwanese unit carried out cyberattacks on the country’s military-industrial, government, energy, and transportation sectors over several years (CVERC, June 5). In this case, the PRC responded with a coordinated hybrid warfare campaign, releasing the identities of 20 suspected participants and offering rewards for their arrest (China Brief, July 25).
PRC tactics diverged following the U.S. and Taiwanese incidents. This was likely due to significant differences in intelligence capabilities the MSS has with the United States and Taiwan, as well as the respective positions of the two countries in the international system. The PRC’s rhetorical response to the alleged U.S. cyberattacks also forms part of a wider push to advance its leadership of an anti-Western bloc, constructing a narrative of a one-sided cyber war waged by a “hacker empire” (黑客帝国) (CCTV, October 19).
PRC Leverages Defense and Offense
Speaking at the 2016 Symposium on Network Security and Information Technology, Xi Jinping said that cyber defense and offense are interrelated. He argued that “the essence of cybersecurity is in confrontation” (网络安全的本质在对抗), and called for “using technology against technology” (以技术对技术) to ensure that the PRC is more powerful than any enemy (Xinhua, April 25, 2016).
Since the NTSC attack was announced, government and media sources have echoed this assessment, advocating for strengthening defenses as well as developing offensive capabilities. Media reports have called on network operators to reinforce security and honor their legal duties under the country’s Cybersecurity Law (网络安全法), which attempts to strengthen network security and prevent cyber intrusions (Xinhua, November 7, 2016; CCTV, October 19). In line with Xi’s call to “use technology against technology,” one article argued for “enhancing … cyber defense and retaliatory capabilities” (提升 … 网络防御与反击能力) in order to expose the “hegemonic nature” (霸权本质) of U.S. espionage and sabotage (Kunlun Policy Research Institute, October 26).
PRC cyber activities go beyond the “retaliation” that nationalist commentaries rationalize. “Retaliation” invokes a narrative of victimhood, but it does not reflect the intention behind contemporary PRC cyberattacks. In 2014, the U.S. Department of Justice indicted PLA hackers for the first time, but offensive cyber has since evolved. Recent cyberattacks that embed “disruptive capabilities within U.S. critical infrastructure” represent a development towards “preparation for potential future conflict and a persistent escalation in the cyber domain,” a departure from the theft and espionage of the past (McCrary Institute, October 28). This pivot occurred during Xi’s term and follows his public guidance.
Cyber Narratives Consolidate Global South Alignment
In both the U.S. and Taiwanese cases, Chinese media commentaries and military officials used the incidents to frame the PRC as the victim (China Brief, July 25). But statements diverged on account of the hegemonic position of the United States in the international system. Jin Fei (金飞), deputy leader of a military-civil expert panel, argued that such attacks are a systemic attempt to slow the PRC’s rise, disrupt the country’s economic development, and maintain U.S. dominance (CCTV, October 20). [1]
The NTSC incident also provided an opportunity to showcase the perceived hypocrisy of U.S. values and the norms of the U.S.-led international system. One essay mocked the U.S. claim that it supports internet freedom, arguing that the values it purportedly supports simply “cover its hegemonic ambitions” (掩盖其霸权野心) (Kunlun Policy Research Institute, October 26). Others pointed to the destabilizing effect of cyberattacks on mutual trust, calling on the international community to restrain “digital hegemony” (数字霸权) (CCTV, October 20).
The narrative of digital hegemony reinforces the PRC’s alignment with the Global South by positioning itself as a fellow victim of Western neo-imperialism. For example, official media states that the PRC is not alone in being targeted by U.S. cyberattacks, listing it alongside Southeast Asia, Europe, and Latin America, regions either currently dominated by U.S. leadership or previously victims of U.S. interventions (CCTV, October 19). This characterization of cyberattacks as the continuation of 20th century interventionism is more explicitly evoked in the call to “unite with other countries and regions that have felt the hegemonic pressure of the United States” (联合其他受到美国霸权压迫的国家和地区) (Kunlun Policy Research Institute, October 26). The same author concludes by calling to “establish a fair, just, and transparent new cyberspace order” (建立公平、公正、透明的网络空间新秩序), presumably constructed with the PRC’s leadership (Kunlun Policy Research Institute, October 26). [2]
Conclusion
The PRC’s rhetoric in the wake of the NTSC cyberattack fits its broader goal of preparing the international landscape for its predicted ascent to global leadership. Official narratives fall back on a familiar playbook seen in response to the Taiwanese attack in June. This rhetoric casts the PRC as both victim and vanguard of the international system, pushing a paradoxical narrative of both victimhood and strength. Despite the PRC’s documented record of cyber espionage, state and media narratives instead cast itself as a virtuous actor charting a course away from a U.S.-led world toward a new order with the PRC at its core.
Notes
[1] Jin Fei (金飞) is the deputy leader of the Military-Civilian Innovation Service Professional Committee (军地创新服务专业委员会).
[2] The PRC’s Global Governance Initiative concept paper, released during the Shanghai Cooperation Organization (SCO) summit in September, listed cyberspace governance as a priority area for reform. The SCO may continue to act as a vessel for the PRC to counter what it describes elsewhere as “digital hegemony” (Ministry of Foreign Affairs, September 1).
The post PRC Narrates Cyber Victimhood appeared first on Jamestown.

 Lateo.net - Flux RSS en pagaille (pour en ajouter : @ moi)