 Connexion


Un logiciel malveillant actif se propage à grande vitesse à travers le registre npm en infectant automatiquement les packages les plus téléchargés du web.
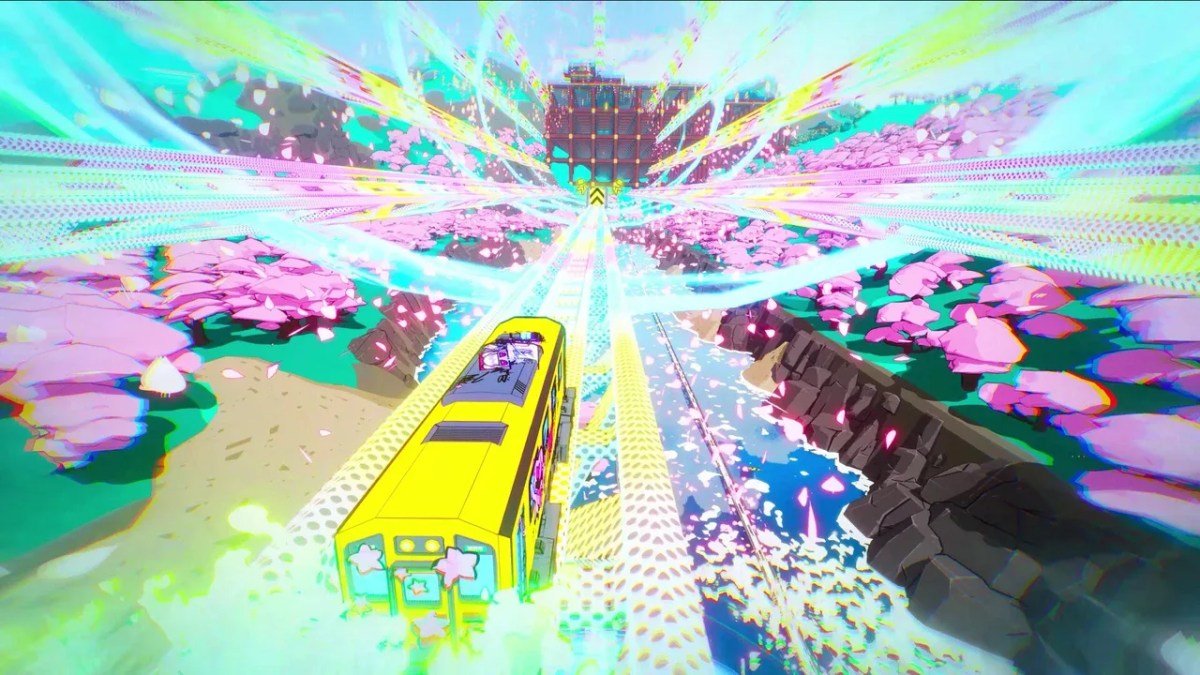
Coloré, explosif et reposant sur un concept complètement barré, Denshattack! a, dès ses premiers trailers, su provoquer excitation et impatience. Maintenant que je l'ai bouclé, je peux vous dire que ces deux sentiments qui l'ont précédé valaient largement la peine. N'oubliez pas de composter votre billet avant de monter !
Une attaque contre la plateforme d'intelligence compétitive Klue a permis à un groupe criminel d'exfiltrer des données CRM chez des dizaines d'entreprises, dont plusieurs noms majeurs du secteur de la cybersécurité.
La campagne cybercriminelle qui a déjà compromis des dizaines de dépôts de développeurs en mai et juin continue de se transformer. Une nouvelle vague, documentée par la société de sécurité Socket, révèle une escalade technique où les attaquants utilisent les mécanismes de sécurité des IA comme bouclier anti-détection.
Un groupe de cybercriminels a mené une série d'attaques coordonnées contre la chaîne d'approvisionnement logicielle, compromettant des dizaines de paquets et de dépôts de développement. Au coeur de leur campagne ? Un malware nommé Miasma qui injecte sa charge utile dans les outils que les développeurs utilisent chaque jour.
Actif depuis plus d’un an, ce botnet infiltrait silencieusement les postes de travail des développeurs via de faux outils de code, menaçant en cascade des milliers d’organisations. Le 26 mai 2026, CrowdStrike, Google et la fondation Shadowserver ont annoncé avoir neutralisé son infrastructure lors d’une frappe coordonnée.
Le 11 avril 2026, OpenAI a déployé une mise à jour obligatoire de ses applications macOS, après la découverte d’une faille dans la bibliothèque Axios, compromise fin mars. L’entreprise assure n’avoir constaté aucune intrusion, mais agit par précaution.
Dans la nuit du 30 au 31 mars 2026, deux versions piégées d'Axios ont été publiées sur npm, la plateforme de distribution de code la plus utilisée au monde par les développeurs. Derrière l'attaque, un compte développeur volé, un logiciel espion capable d'infecter Windows, macOS et Linux, et un mécanisme conçu pour effacer toute trace après infection.
Dans un article de blog publié le 24 mars 2026, les chercheurs de l'entreprise de cybersécurité Snyk reviennent sur le déroulé d'une attaque menée contre la bibliothèque Python LiteLLM. Le projet, utilisé par des millions de développeurs, a été compromis pendant trois heures. Derrière l'attaque, un groupe nommé TeamPCP qui avait préparé son coup cinq jours à l'avance.
Dans une étude publiée le 25 février 2026, les équipes de Check Point ont dévoilé trois vulnérabilités critiques affectant Claude Code, l'assistant de programmation IA développé par Anthropic.Ces failles exploitent la manière dont l'agent gère les fichiers de configuration du projet.
Le 17 février 2026, l'assistant de code IA Cline a annoncé qu'une de ses mises à jour, publiée en son nom, avait en réalité été compromise par des hackers. Si cette version aurait pu intégrer des malwares ou causer de gros dégâts, elle a au contraire discrètement installé OpenClaw sur les machines infectées.

 Lateo.net - Flux RSS en pagaille (pour en ajouter : @ moi)