C’est officiel, Fortnite arrive sur Linux. L’éditeur de jeux vidéo a annoncé travailler à renforcer la protection de son système anti-triche, Easy Anti-Cheat sous Linux, afin de permettre au jeu de fonctionner sur ce système d’exploitation.
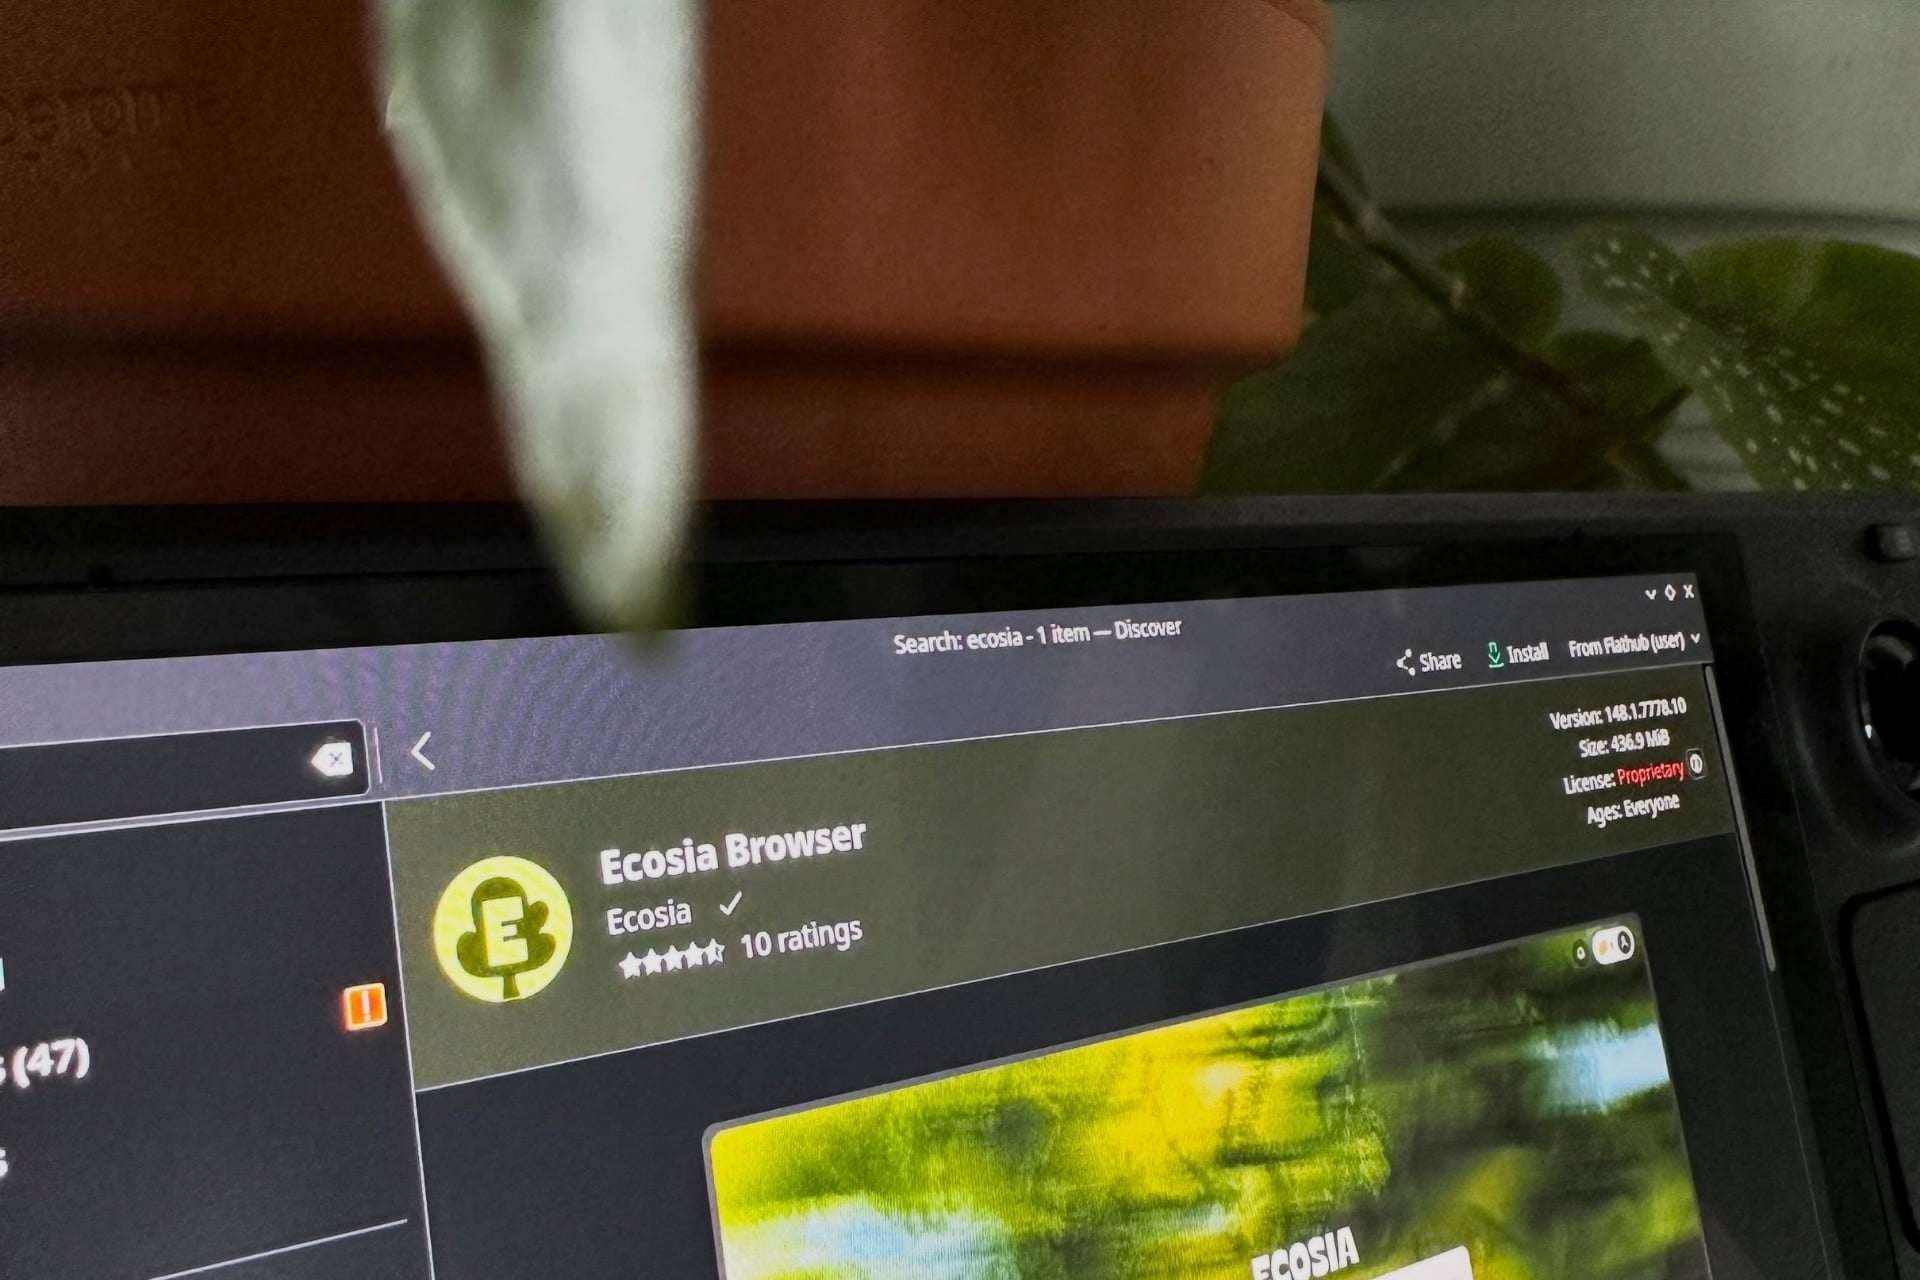
Le moteur de recherche qui plante des arbres offre enfin un navigateur aux utilisateurs de Linux. Derrière le geste sympathique, une manœuvre plus politique : bâtir, avec le Français Qwant, une alternative européenne crédible face à Google.
Valve ne cache plus ses ambitions : la première préversion de SteamOS 3.9 s'adresse autant à votre PC de bureau qu'au Steam Deck. Le ticket de sortie de Windows n'a jamais été aussi simple à composter.
Une nouvelle vulnérabilité critique baptisée « RefluXFS » vient d’être découverte au cœur du noyau Linux. Débusquée par Claude Mythos, elle a mis en danger plus de 16 millions d'ordinateurs depuis son apparition en 2017. Elle permet à un simple utilisateur de prendre le contrôle total d’un système. Un correctif a été déployé.
En 24 heures, Linux a corrigé plus de 400 failles de sécurité dans son noyau. Ce record est largement dû à l'intelligence artificielle, désormais massivement adoptée par les chercheurs en sécurité.
Des chercheurs en sécurité ont dévoilé une faille majeure affectant depuis treize années le système Secure Boot de Microsoft. Censé protéger votre PC au démarrage contre les programmes malveillants, Secure Boot pouvait être contourné par des pirates pour installer des malwares sur Windows et Linux.
Windows passe sous les 60 % de part de marché mondiale selon Statcounter, du moins si l'on retient le chiffre principal. On vous explique pourquoi il faut prendre cela avec des pincettes et pourquoi un autre chiffre, 72 %, circule aussi.
Les développeurs du noyau Linux sont débordés. Ils sont submergés par un déluge de rapports automatisés rédigés par l'IA, souvent inexploitables, qui leur font perdre un temps précieux. Face à l'explosion des prétendues failles de sécurité découvertes par l'intelligence artificielle, Linux a ajouté de nouvelles règles pour encadrer le phénomène.
La faille 'Copy Fail' affecte la majorité des distributions Linux compilées après 2017, permettant à un utilisateur local, sans aucun privilège particulier, d'obtenir un accès root facilement. Ce bug, découvert récemment, est enfoui dans le composant 'algif_aead' et a existé pendant neuf ans sans être détecté. Un correctif a été déployé le 1er avril, et il est crucial de mettre à jour ou de désactiver manuellement le composant vulnérable.
Le Gouvernement franchit une étape importante dans sa quête pour une indépendance numérique. L’administration française ne doit plus dépendre d’outils dont elle ne maîtrise ni les tarifs, ni les règles, ni la sécurité.
Si vous comptiez installer la prochaine version d'Ubuntu sur un vieux PC un peu poussif, il va falloir vérifier sa fiche technique. Pour la première fois depuis longtemps, Linux augmente officiellement ses exigences en mémoire vive.
 Connexion







 Lateo.net - Flux RSS en pagaille (pour en ajouter : @ moi)