La prime maximale du programme de chasse aux failles PlayStation vient de tomber, pour un rapport dont le contenu restera dans un tiroir. Son bénéficiaire, lui, sait déjà où partira une partie de l'argent.
Les pirates à l'origine du hack des impôts ont fait une nouvelle victime. La Fédération française de handball révèle en effet avoir été victime d'une intrusion au cours de la fin de l'été. Des données personnelles ont été compromises par les cybercriminels.
Première arrestation dans l'affaire du piratage du fisc ! Un jeune homme de 18 ans a été arrêté par la police française. Bien connu des services de police, il est suspecté d'appartenir au groupe de cybercriminels « Zerobytes ». Un second suspect, mineur de moins de 16 ans, a également été interpellé.
Trois semaines après une cyberattaque visant le registre des ayants droit économiques du Liechtenstein, l'identité des pirates reste inconnue. Les données de 31 000 sociétés, fondations et fiduciaires ont été dérobées, un chiffre qui pourrait représenter jusqu'à 100 000 personnes physiques concernées. Mobile financier, déstabilisation ou service de renseignement étranger : plusieurs pistes restent ouvertes pour cette affaire qui menace la réputation de la place financière.
Des hackers russes prennent d'assaut les réseaux Wi-Fi des hôtels cet été. Microsoft alerte sur une vaste campagne d'espionnage qui se propage actuellement dans le monde entier. Il suffit de se connecter à un réseau compromis pour se retrouver piégé dans les filets des cybercriminels.
Un réseau criminel chinois a utilisé l'intelligence artificielle de Google pour déployer une vaste campagne de phishing. En trois ans, la plateforme Outsider Enterprise a volé les données de 3,8 millions de cartes bancaires, dérobé 1,9 milliard de dollars et inondé des millions de téléphones de faux SMS avec un lien malveillant. La plateforme vient d'être démantelée grâce aux efforts conjoints de Google et du FBI.
La Corée du Nord serait responsable de près de la moitié des piratages informatiques ciblés dans le secteur technologique, selon le dernier rapport de CrowdStrike. Entre détournements de salaires et vols de cryptomonnaies, ces activités clandestines contribueraient au financement du régime de Pyongyang à hauteur de plusieurs centaines de millions de dollars par an.
Pendant plus d'un an, le botnet Glassworm a ciblé en silence les développeurs de logiciels. Dans le cadre d'attaques ciblées à l'encontre de la chaîne d'approvisionnement logicielle, les pirates russes ont mis au point une infrastructure sophistiquée et résiliente, mêlant blockchain et Google Agenda. En dépit de leurs efforts, l'opération criminelle a été neutralisée.
Des dizaines de clients de McDonald’s France ont récemment été victimes de ce qui ressemble à une usurpation de leur compte fidélité. Des malfrats ont pu réaliser des commandes gratuites en vidant le compte fidélité de clients légitimes.
En 2025, la France a enregistré 6 167 violations de données personnelles. Suite à ce triste record historique, le gendarme français des données tire la sonnette d'alarme et annonce une offensive inédite, articulée autour d'une panoplie de contrôles. La CNIL promet des sanctions plus lourdes et une pression accrue sur toutes les entreprises qui stockent vos informations.
Depuis un mois, le site officiel de Daemon Tools distribue un logiciel malveillant à l'insu de ses utilisateurs et de ses propres développeurs. Des pirates, vraisemblablement liés à la Chine, ont réussi à infiltrer la chaîne de distribution du célèbre outil Windows. L'opération, détectée par Kaspersky, a permis d'infecter des milliers d'ordinateurs dans plus de 100 pays...
Un expert en cybersécurité affirme avoir signalé deux failles critiques à l’Agence Nationale des Titres Sécurisés, bien en amont de la fuite massive de données qui a exposé plus de 11 millions de Français. L'agence n'a jamais corrigé les vulnérabilités.
Basic-Fit, la chaîne de salles de sport omniprésente en Europe et en France, vient de se faire pirater. Les hackers sont parvenus à mettre la main sur une montagne de données personnelles, dont des coordonnées bancaires. Les membres de Basic-Fit sont désormais dans le viseur des cybercriminels et des spécialistes du phishing…
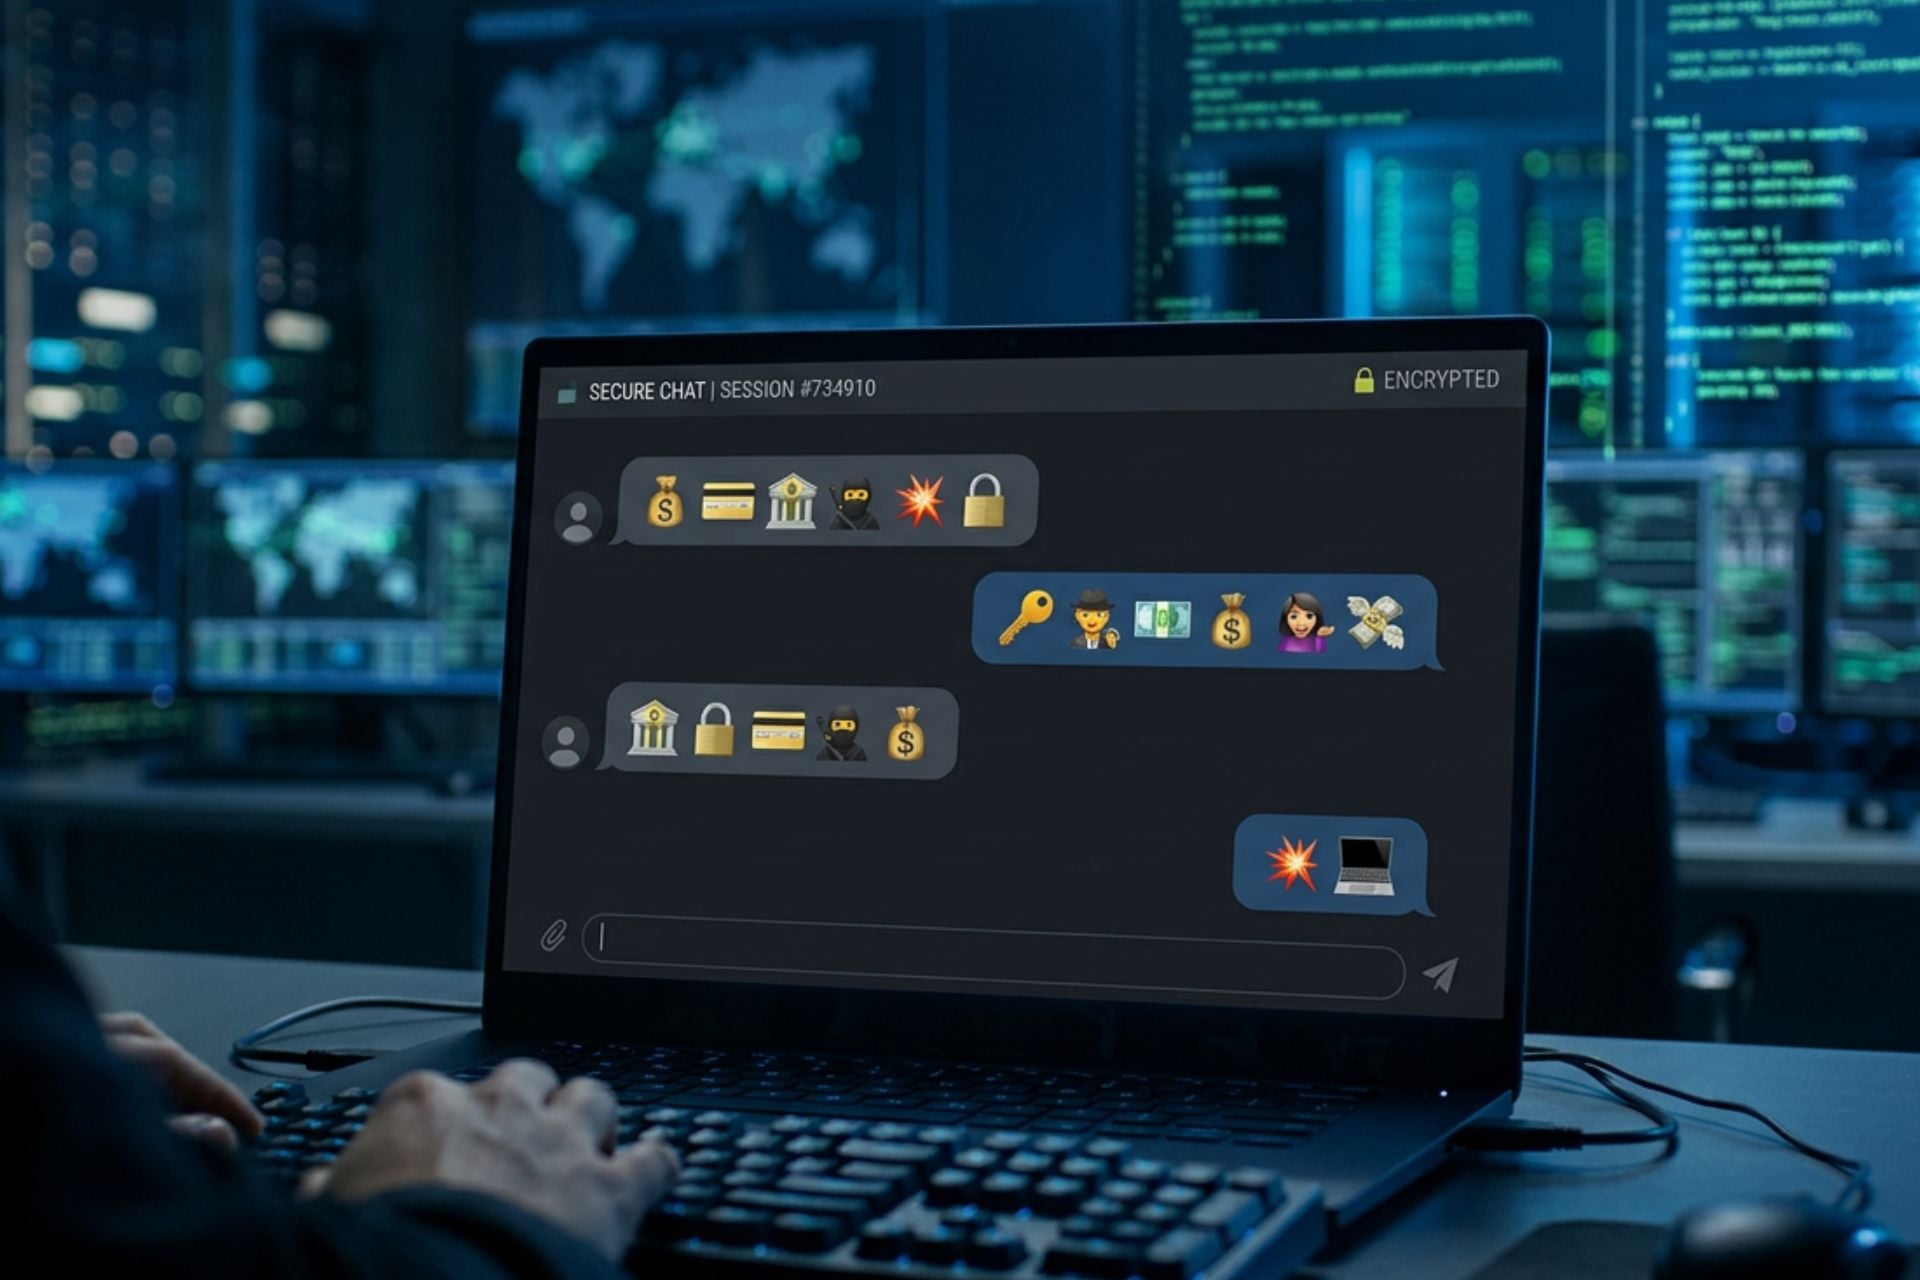
Un véritable langage secret s'est peu à peu popularisé sur le dark web. Combinant les émojis et l'argent, ce mode de communication, taillé pour échapper aux autorités, a été déchiffré par des chercheurs.
Le compte Gmail du patron du FBI a été compromis par des pirates iraniens. Ivres de vengeance, ils ont diffusé les données personnelles du responsable de l'agence fédérale.
Les autorités pensaient avoir mis un terme aux activités de l’une des plateformes de phishing les plus dangereuses du moment, Tycoon2FA. En quelques jours, la plateforme, spécialisée dans le contournement de la double authentification, est revenue sur le devant de la scène… et elle tourne à plein régime.
Les hackers nord-coréens de Lazarus viennent de faire une nouvelle victime dans le monde des cryptomonnaies. Les pirates sont en effet parvenus à dérober une partie des cryptos détenues par la plateforme Bitrefill au cours d'une intrusion. Des données clients ont aussi été compromises.
Une vaste base de données sensibles concernant 530 000 Français vient d'être mise en vente sur le dark web. Selon le vendeur, les données ont été volées à la Fédération française de rugby. Celle-ci reconnaît avoir été la cible d'une vaste campagne de phishing.
Deux mois et demi après le piratage de l'Office français de l'immigration et de l'intégration (OFII), la justice française a rattrapé ses auteurs. Des hackers de 17 et 20 ans ont été mis en examen à Paris. Loin d'être des génies de l'informatique, les deux suspects sont décrits comme de simples « bidouilleurs »... qui ont laissé des tas d'indices derrière eux.
L'Anssi cherche à minimiser l'explosion des fuites de données en France. Le patron de l'agence nationale de sécurité estime qu'il y a une « surcouche de bluff » dans les revendications de piratage. Il trouve aussi que l'État français fait bien assez pour lutter contre les vols de données… alors que plusieurs ministères et services publics se sont récemment fait pirater.
Des pirates russes s'en prennent actuellement à Signal et WhatsApp. Selon les services de renseignement néerlandais, français et américains, les cyberattaques reposent sur deux tactiques de phishing redoutables. Les intrusions sont susceptibles de passer inaperçues.
L'éditeur Cegedim Santé, à l'origine de la fuite des données médicales de 15 millions de Français, a tenu à répondre aux critiques. Accusée de négligence, l'entreprise pointe du doigt un mauvais timing dans la généralisation de l'authentification à deux facteurs sur ses systèmes.
Google a déjoué une vaste opération mondiale de cyberespionnage. Orchestrée par des hackers chinois financés par Pékin, l'attaque a permis de pirater au moins 53 organisations dans 42 pays. Les pirates ont exploité Google Sheets pour rester invisible pendant une longue période.
Au terme d'une année de traque, la police européenne est parvenue à identifier et à interpeller 30 cybercriminels. Les pirates sont accusés d'avoir poussé des mineurs à réaliser des vidéos compromettantes pour les faire chanter...
 Connexion
















 Lateo.net - Flux RSS en pagaille (pour en ajouter : @ moi)