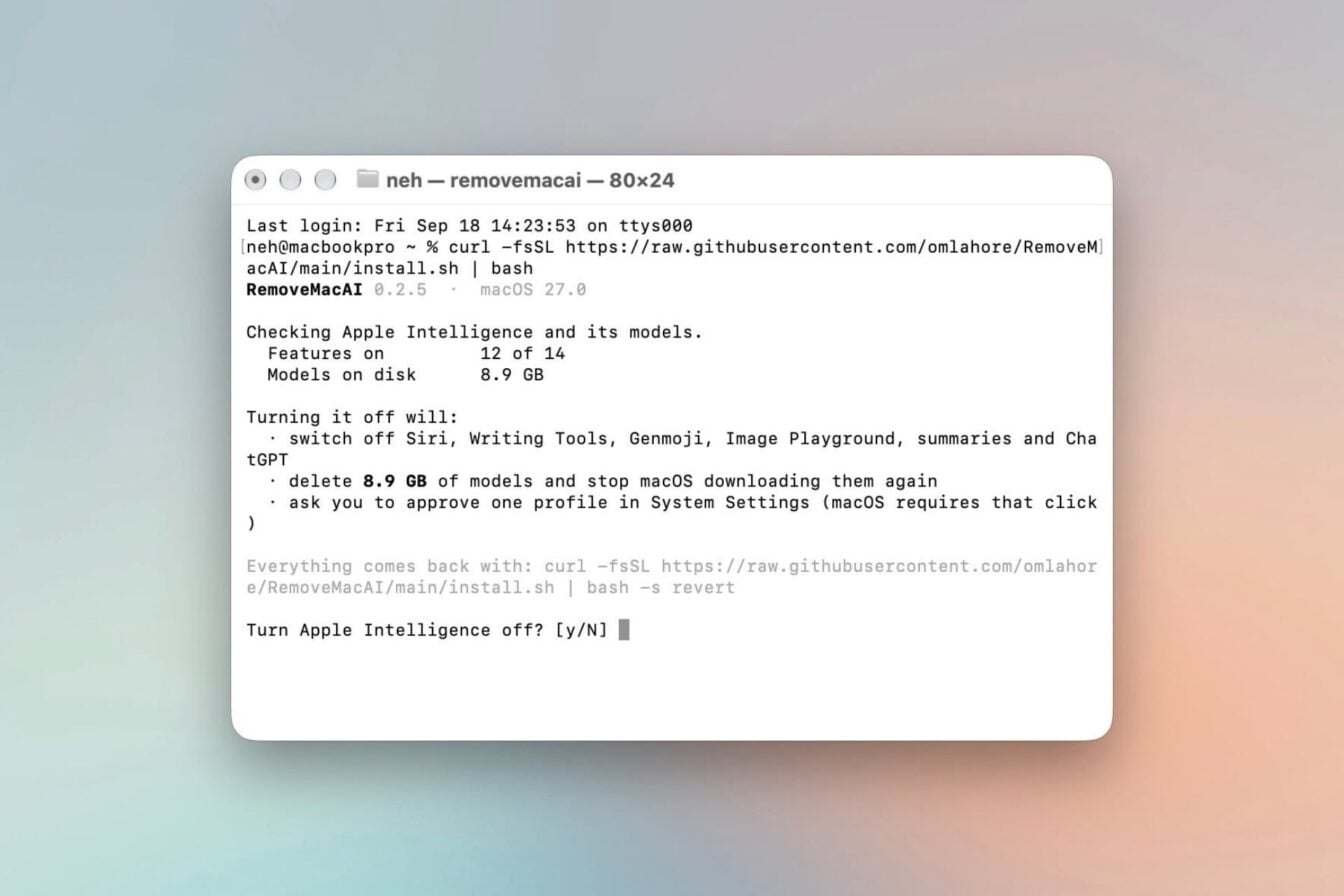
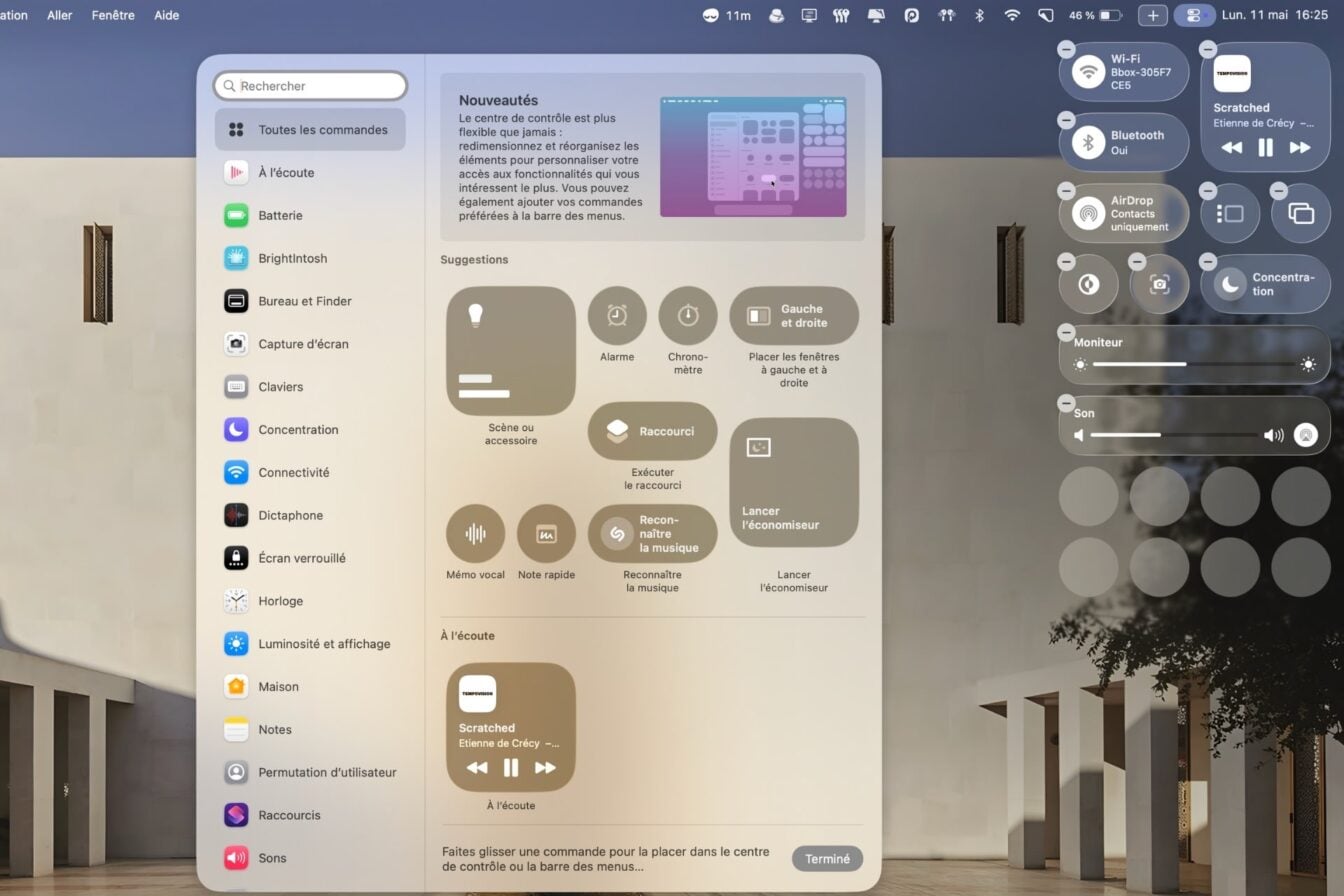
macOS 27 installe les modèles d'Apple Intelligence d'office et n'offre aucun bouton pour s'en débarrasser. Un développeur indépendant a donc construit l'interrupteur manquant, et son outil libre rend au passage une douzaine de gigaoctets au disque.
Apple vient de corriger une faille de sécurité au sein de CoreGraphics, un composant utilisé sur iPhone, iPad et Mac. La cible n'a qu'à ouvrir un fichier piégé pour que du code pirate s’exécute sur son appareil. La faille a été signalée par l’équipe de sécurité de Meta, avant d'être colmatée par Apple. Selon le géant de Cupertino, il est possible que la faille ait été activement exploitée par des cybercriminels dans le cadre d'une cyberattaque.
Des événements piégés dans des calendriers iCloud publics servent de canal de commande à MacSync. Le voleur de données revient sur Mac avec une porte dérobée déguisée en Finder et un appétit élargi, du trousseau aux portefeuilles crypto.
Un chercheur en sécurité a découvert une faille critique dans Muse, l'assistant IA de Meta. En détournant un réglage caché de l'application Mac, un pirate pouvait prendre le contrôle de l'agent pour espionner sa victime, et voler ses photos et sa géolocalisation. Meta a corrigé le tir en quelques heures.
Apple a mis six ans à débrancher les Mac Intel, contre trois ans et demi pour le PowerPC. Le rattrapage tient en trois coups : macOS 27 sans Intel, un App Store libéré de la compatibilité obligatoire, Rosetta en sursis.
Apple a corrigé en urgence une faille critique de macOS… mais des pirates se sont mis à exploiter la vulnérabilité pour lancer des cyberattaques. Le Centre national de cybersécurité des Pays-Bas vient de confirmer que cette vulnérabilité a bien été activement exploitée par des cybercriminels. Des pirates s'en servent pour installer un logiciel de minage de cryptomonnaie sur la machine.
La release candidate de macOS 26.7, publiée par Apple, contient un grand nombre de références à des produits jamais officiellement annoncés. Domotique, AirPods équipés d'une caméra, iPhone 18, MacBook Pro et iPad mini... cette fuite dessine les contours d'une rentrée chargée pour la marque à la pomme.
Apple a découvert une faille de sécurité critique dans le partage d'écran du Mac. Cette vulnérabilité permet à un attaquant de prendre le contrôle d'un ordinateur qui se trouve sur le même réseau. Apple vient de colmater cette faille en déployant une mise à jour d'urgence sur macOS Tahoe, Sequoia et Sonoma.
Windows passe sous les 60 % de part de marché mondiale selon Statcounter, du moins si l'on retient le chiffre principal. On vous explique pourquoi il faut prendre cela avec des pincettes et pourquoi un autre chiffre, 72 %, circule aussi.
Un malware nommé PamStealer parvient à valider des mots de passe de connexion avant de les voler. De plus, il s’attaque aux cookies du navigateur, à l'historique de navigation et aux portefeuilles de cryptomonnaies. Voici comment ne pas tomber dans le piège.
La firme de Cupertino vient de dévoiler les premières nouveautés à venir dans la prochaine mouture du système d’exploitation des Mac. macOS Golden Gate mettra l’accent sur l’optimisation et l’amélioration de l’interface Liquid Glass.
Les utilisateurs de Microsoft Office 2019 et 2021 sous macOS risquent de l’avoir mauvaise. Malgré une licence perpétuelle qui leur permet en principe d’utiliser la suite bureautique indéfiniment sur leur Mac, celle-ci ne pourra bientôt plus être utilisée à cause d’un blocage mis en place volontairement par Microsoft.
La prochaine mouture de macOS qui doit être présentée au cours de la prochaine WWDC va laisser de nouvelles machines sur le carreau. macOS 27 abandonnera définitivement la prise en charge des machines équipées d’un processeur Intel.
Apple prépare un correctif visuel pour macOS, un an après avoir lancé un design que ses propres ingénieurs reconnaissent ne pas avoir eu le temps de finaliser. Safari, lui, gagne un classement automatique des onglets.
Google vient de lancer son application Gemini pour macOS. Les utilisateurs de Mac vont enfin pouvoir solliciter l'IA directement depuis leur bureau, sans avoir à ouvrir de navigateur web.
Un bug étonnant, qui ravive le souvenir du bug de l'an 2000, a été découvert au cœur du Mac. Cette défaillance, encore non corrigée par Apple, peut provoquer une « panne invisible ».
Apple répond à la vague d’attaques ClickFix. Le fabricant vient en effet de doter macOS d’un tout nouveau garde‑fou. Ce nouveau mécanisme doit empêcher l'utilisateur de coller des commandes malveillantes à la demande de cybercriminels.
 Connexion







 Lateo.net - Flux RSS en pagaille (pour en ajouter : @ moi)