 Connexion


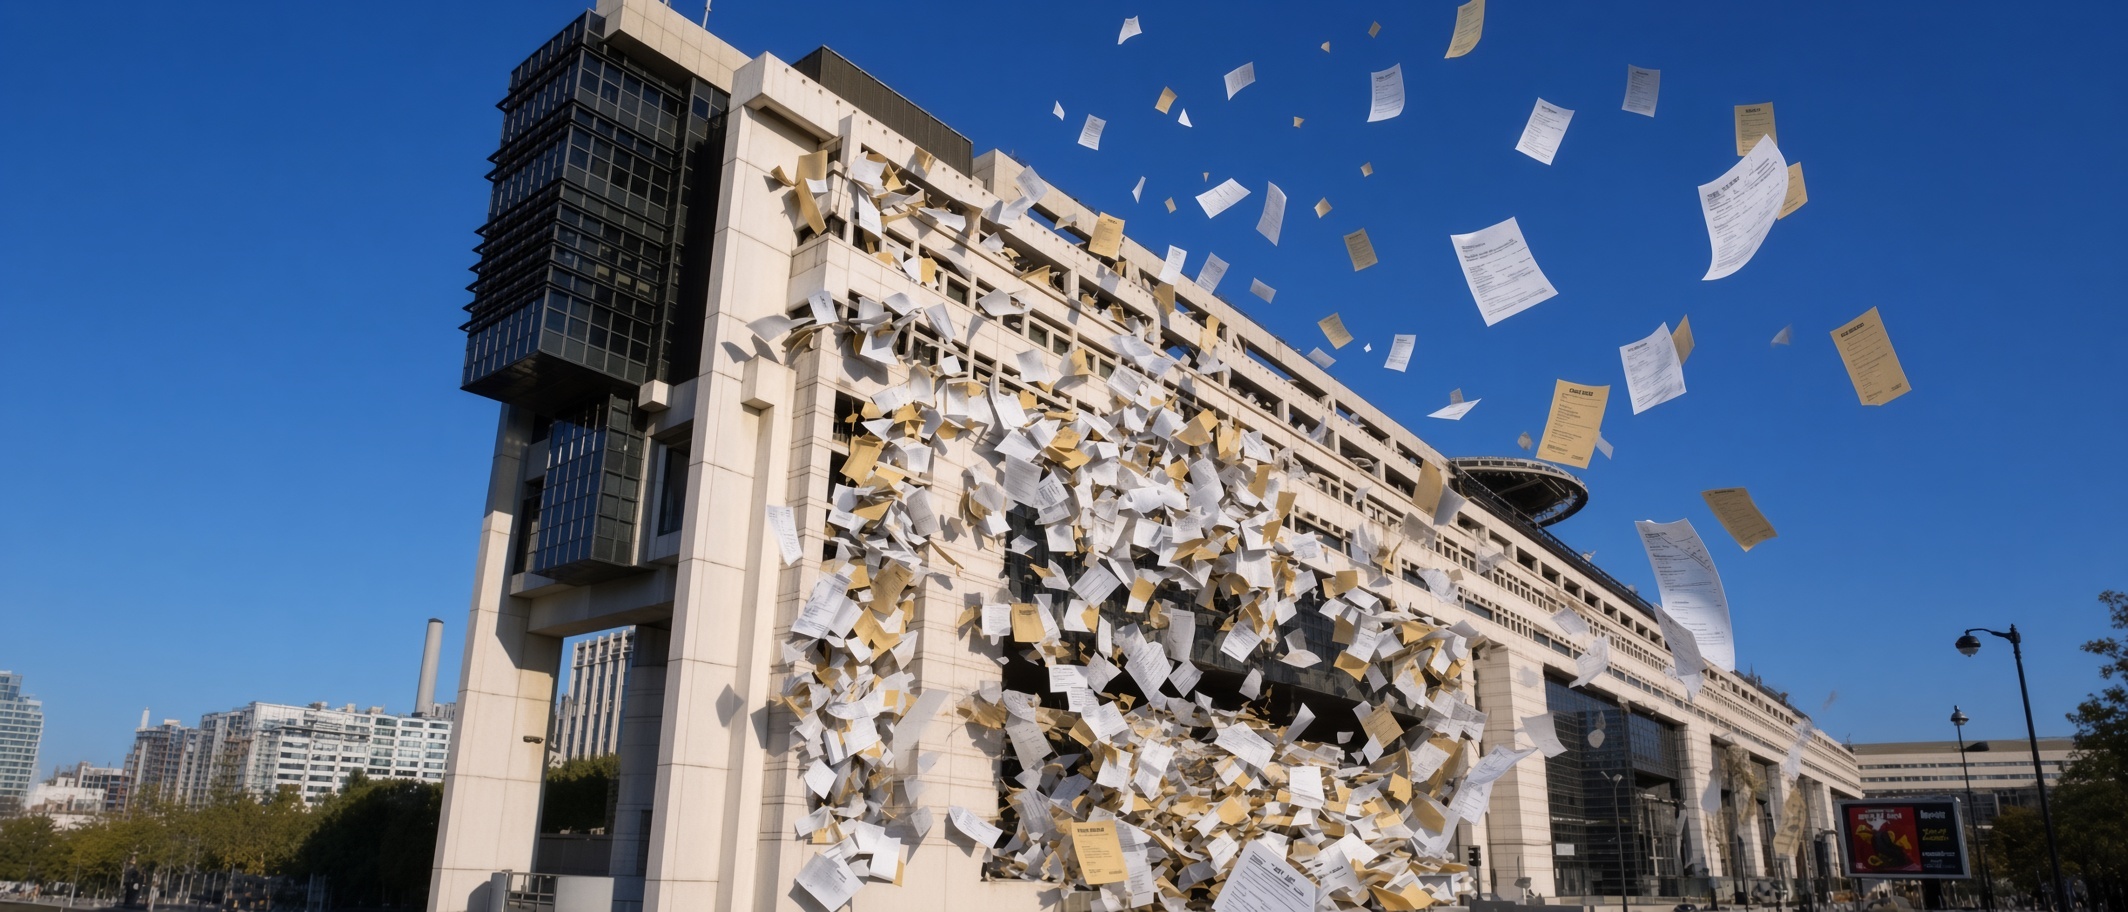
Aujourd’hui, revoyons nos conjugaisons et notamment le Futur Simple, avec par exemple le communiqué publié par Bercy le 13 août. On y lit ainsi que la Direction générale des Finances publiques « notifiera » l’incident à la CNIL, « déposera » plainte et « communiquera » de nouveaux éléments à mesure de l’avancée des investigations.
Voilà un bien beau triplet de futurs simples alignés dans la même phrase, pour un accès illégitime survenu fin juin !
Au fait, le RGPD, ce texte appliqué sans flexibilité dès qu’il s’agit du fichier client d’un garagiste de Vierzon, prévoit normalement une réaction en 72 heures. Le compteur pour Bercy est à 7 semaines et la Direction n’use encore que du futur : pas de doute, ils sont assez détendus de la fuite souveraine.
Notons que ce qui a déclenché cette soudaine bouffée de transparence n’est ni un scrupule, ni un audit mais ce message sur un forum, le 12 août, déposé par un individu opérant sous le pseudonyme de ZeroBytes, qui revendique l’extraction de 678 438 lignes de données fiscales et met la base en vente.
Bercy, vaguement gêné, confirme le lendemain, sans préciser du tout ni la nature des données, ni le nombre de personnes concernées. Les chiffres, ce sont les bénévoles du site FrenchBreaches qui les fournissent (392.867 particuliers, 285.570 professionnels) et que l’AFP reprend faute de mieux. L’administration fiscale, qui sait à l’euro près ce que vous avez déclaré en 2019, s’est révélée incapable de chiffrer sa propre fuite. Il a fallu attendre qu’un site amateur le fasse à sa place.
Puisqu’on parle conjugaisons, le communiqué comporte tout de même une affirmation au passé (plus-que-parfait ici) : l’accès, écrit Bercy, « avait été coupé fin juin dans le cadre du contrôle opéré ». Ah, ouf.
Bon, n’empêche que le 14 août, le même ZeroBytes revendique une seconde intrusion, sur le Serveur Professionnel de Données Cadastrales de la DGFiP, datée du 29 juillet, soit un mois entier après cette fameuse coupure, et 2 semaines donc avant que le public n’apprenne quoi que ce soit. Il dit avoir contourné le mécanisme d’authentification multifacteur et extrait 252.149 lignes, correspondant à 2.041.778 personnes.
Ah zut, Bercy a fermé une porte en laissant la fenêtre ouverte et s’est contenté de vaguement serrer les fesses.
On pourrait se rassurer en notant que le pirate s’est arrêté à quelques centaines de milliers de lignes et n’a pas exfiltré l’intégralité de la base. Malheureusement, le pirate n’a pas été détecté, ni bloqué, ni arrêté mais s’est lassé : pour lui, l’extraction était trop lente, une récupération complète lui aurait demandé plusieurs mois et il a alors cessé de son propre chef.
Accessoirement, il estime que le service auquel il avait accès permet de retrouver les informations d’environ 20 millions de citoyens. En somme, en 2026, la seule protection réellement efficace du fichier fiscal français est sa latence.

On pourrait, à la rigueur, plaider l’imprévisible mais ça risque d’être compliqué : Solidaires Finances Publiques indique avoir interpellé la directrice générale dès juin (voire mai) sur les risques « à très court terme » de « piratage, d’usurpation d’identité ou d’hameçonnage ciblé ».
Bref, sans la revendication publique du pirate, les usagers auraient-ils été informés du vol de leurs données ?
Les mois passés offraient pourtant quelques indices.
En décembre 2025, le ministère de l’Intérieur se fait pénétrer par sa messagerie, avec consultation du traitement d’antécédents judiciaires et du fichier des personnes recherchées ; le ministre évoque « des imprudences », les identifiants circulant en clair dans des courriels.
En février, Bercy annonce un accès illégitime au FICOBA, le fichier national des comptes bancaires, après usurpation des identifiants d’un fonctionnaire : 1,2 million de comptes, avec RIB, identité, adresse et parfois identifiant fiscal.
En avril, l’ANTS expose 11,7 millions de comptes par une faille consistant à modifier un chiffre dans une requête.
En juin, c’est Tchap, la messagerie chiffrée de l’État, qui se fait visiter.
En août, Bloctel se fait siphonner trois millions de numéros via un compte professionnel dépourvu de double authentification, offrant aux démarcheurs la liste exacte des gens qui demandaient qu’on leur fiche la paix.
La DGFiP en est, pour la seule année 2026, à sa troisième violation.
Le calendrier ne lasse pas de surprendre : le 29 janvier 2026, la ministre déléguée au Numérique dévoile en grande pompe la Stratégie nationale de cybersécurité 2026-2030, plaçant la cybersécurité « au rang de priorité stratégique pour la souveraineté, la sécurité nationale et la protection de la démocratie ». L’encre de cette Stratégie nationale bidule-truc n’a même pas eu le temps de sécher puisque c’est « à compter de la fin janvier 2026 » que débute l’intrusion dans le FICOBA.
Ces aventures numériques ont potentiellement des conséquences très graves dans le monde réel, et il n’est même pas nécessaire de spéculer : une agente des impôts de Bobigny a été mise en examen et écrouée pour avoir tripatouillé dans le logiciel fiscal Mira pour localiser un surveillant de la maison d’arrêt de la Santé, aboutissant, le 26 septembre 2024, à son agression à son domicile de Montreuil. L’instruction a révélé qu’elle avait également effectué des recherches sur un juge d’application des peines, sur des investisseurs en cryptomonnaie et sur Vincent Bolloré. Elle était rétribuée par Western Union et les exécutants avaient été recrutés pour 800 euros.
Bref, ce qu’une fonctionnaire vendait au détail circule désormais en gros sur un forum.
Les autorités recensaient déjà, à la mi-avril 2026, plus d’une quarantaine de séquestrations et d’enlèvements liés aux cryptomonnaies pour la seule année en cours, et le mois de juillet a vu 18 665 logements cambriolés, en hausse de 7,1 % sur un an.
Vive l’égalité : grâce aux dernières fuites, le sort jusqu’à présent réservé aux détenteurs de cryptomonnaies est étendu à tous les Français. Bercy transforme le prélèvement à source en prélèvement à l’open-source…

Ah ah ah.
Dans un cadre normal, rappelons que le 22 janvier 2026, la CNIL infligeait 5 millions d’euros d’amende à France Travail pour la fuite touchant 36,8 millions de personnes. En septembre 2025, Google écopait de 325 millions d’euros pour des traceurs de pub non sollicités.
Mais voilà, la DGFiP ne paiera rien car c’est juridiquement impossible : l’article 20 de la loi Informatique et Libertés réserve ces amendes administratives à tout le monde « à l’exception des cas où le traitement est mis en œuvre par l’État ». Quant au défaut de notification d’une violation de données, il est puni de 5 ans d’emprisonnement et de 300.000 euros d’amende, qui ne seront jamais appliqués.
Le contribuable, lui, notifiera, déclarera, et paiera.

1BuyJKZLeEG5YkpbGn4QhtNTxhUqtpEGKf
Vous aussi, foutez les banquiers centraux dehors, terrorisez l’État et les banques en utilisant les cryptomonnaies, en les promouvant et pourquoi pas, en faisant un don avec !
Si l’État français était un immeuble, ce serait un bâtiment haussmannien cossu avec une porte d’entrée à digicode, son code scotché sur l’interphone depuis 2017. Évidemment, ce digicode ne protège pas des vélos dans un local poubelle, mais les données bancaires, fiscales et personnelles des soixante-dix millions de Français.
Et si vous pensiez que la série de cyberattaques contre l’administration était un phénomène passager ou que si un problème se fait jour dans une administration, ce n’est pas pour cela que toutes les autres sont percluses de hacking sauvage, détrompez-vous : depuis décembre 2025 et comme un précédent billet le mentionnait avec un peu de consternation, c’est un véritable festival ininterrompu.
On pourrait (pour faire court) remonter par exemple à mi-décembre, quand un pirate compromet les serveurs du ministère de l’Intérieur, accédant aux fichiers TAJ (antécédents judiciaires) et FPR (personnes recherchées) ce qui représente potentiellement 16,5 millions d’entrées, coupables comme victimes… Un début roboratif.
Mais ce n’est pas tout : début janvier, c’est l’OFII qui tombe, avec 2,1 millions de dossiers d’étrangers en libre accès sur le « dark web » (via un sous-traitant, évidemment).
Mais ce n’est pas tout : mi-janvier, l’Urssaf révèle de façon presque décontractée qu’un accès frauduleux a exposé les données de 12 millions de salariés, offrant aux pirates noms, prénoms, dates de naissance, employeurs. Douze millions, soit un salarié français sur deux.
Mais ce n’est pas tout : début février, c’est la plateforme de recrutement « Choisir le Service Public » – nom ironique s’il en est – qui est piratée à son tour. Les données personnelles et professionnelles de milliers de fonctionnaires se retrouvent dans la nature. Quelque part, c’est très pratique : les aspirants fonctionnaires, directement concernés par cette fuite, découvrent les joies du service public avant même d’y entrer. Quel gain de temps !
Mais ce n’est toujours pas tout : le 18 février dernier, c’est Bercy qui annonce, dans un e-mail plat duquel ne ressort pas vraiment la honte que devrait inspirer ce genre d’événement, que le fichier FICOBA a été infiltré, et ce pendant plusieurs semaines. FICOBA, pour ceux qui l’ignorent, c’est en quelque sorte l’annuaire centralisé de tous les comptes bancaires ouverts en France. Un pirate a ainsi consulté 1,2 million de comptes, avec leur IBAN, l’identité des titulaires et leurs adresses. Le plus beau reste sans doute le mode opératoire puisqu’il s’agit tout simplement de l’usurpation des identifiants d’un fonctionnaire, soit un simple identifiant et le mot de passe associé. Nous sommes en 2026, et des fichiers sensibles comme celui-ci ne disposent toujours pas d’authentification à deux facteurs.
Et pour couronner le tout, le 20 février, 2 393 agents de la DGSI, de la DGSE, de la Police, de la Gendarmerie et même de la CNIL se retrouvent exposés dans une compilation de fuites antérieures. On notera avec un amusement gêné que la CNIL, l’autorité censée vérifier que les données des Français sont bien protégées, compte 86 de ses propres agents dans le lot. Le cordonnier est non seulement mal chaussé, mais il marche pieds nus dans un champ de tessons.
Le rapport 2025 du ministère de l’Intérieur dénombrait déjà plus de 17 500 cyberattaques en France, soit une hausse de 4 %. On attend les chiffres de 2026 avec la sérénité d’un passager du Titanic qui vient d’entendre un bruit bizarre.
Comment en est-on arrivé là ?
Ici, la presse de grand chemin accusera facilement les Russes, les conspirationnistes et les non-vaccinés parce qu’elle n’est pas réputée pour faire le tri dans ses prétextes. Mais plus sérieusement, on pourra noter trois failles structurelles qui se conjuguent pour faire de l’État français un buffet à volonté numérique.
D’abord, la centralisation pathologique. La France a toujours adoré les grands fichiers : un fichier unique pour tous les comptes bancaires (FICOBA), un fichier unique pour tous les antécédents judiciaires (TAJ), un fichier unique pour 36 millions de demandeurs d’emploi (ce qui a valu à France Travail d’être condamnée à 5 millions d’amende par la CNIL pour sa gestion calamiteuse du piratage de 2024).
En théorie, l’avantage d’un fichier centralisé, c’est l’efficacité administrative. En pratique, la seule efficacité administrative aura été de constituer un point unique de défaillance, le reste des services continuant de s’enfoncer de toute façon dans la médiocrité.
Ensuite, le sous-investissement chronique. Pendant que la France parade dans les rapports internationaux sur la cyberdéfense, les DSI ministérielles fonctionnent avec des bouts de chandelle. L’ANSSI, bras armé de l’État en cybersécurité décidément trop court, fait ce qu’elle peut avec un budget qui ferait sourire n’importe quel RSSI de grande entreprise. Le résultat est prévisible : des systèmes vieillissants, des mises à jour reportées, des prestataires au rabais, des passoires à tous les niveaux.
Par-dessus ce joyeux tableau, la France est aussi une cible géopolitique de premier plan. En avril 2025, le gouvernement a officiellement attribué au GRU russe via le groupe APT28 une campagne de piratage de quatre ans contre des ministères, des collectivités et des organismes de recherche français. Quand vos adversaires sont les services de renseignement d’une puissance nucléaire, il serait peut-être judicieux de protéger vos systèmes avec autre chose qu’un Post-it sous le clavier.
Car c’est là qu’on touche au fond du problème : l’hygiène numérique de l’État français est catastrophique. Des mots de passe partagés en clair au ministère de l’Intérieur, pas d’authentification multifacteurs sur FICOBA, des identifiants transversaux interministériels sans cloisonnement… Chaque fuite alimente la suivante par effet domino : les données d’une brèche servent à compromettre le système d’à-côté. C’est l’équivalent numérique d’un immeuble où toutes les portes s’ouvrent avec la même clé et où quelqu’un a laissé un double sous le paillasson.
Et pour le moment, le paillasson, c’est le citoyen qui paie pour cette indigence.
Le plus savoureux dans cette affaire est que l’État – qui n’est pas parvenu à empêcher un pirate de consulter 1,2 million de comptes bancaires avec un simple login volé – est aussi celui qui prépare la centralisation de l’identité numérique de 68 millions de Français, celui-là même qui multiplie les interconnexions entre fichiers au nom de l’efficacité et qui veut vérifier l’âge des internautes en ligne pour « protéger les petits enfants ».
Pas de doute, cela va terriblement bien se passer.
1BuyJKZLeEG5YkpbGn4QhtNTxhUqtpEGKf
Vous aussi, foutez les banquiers centraux dehors, terrorisez l’État et les banques en utilisant les cryptomonnaies, en les promouvant et pourquoi pas, en faisant un don avec !
BTC : 1BuyJKZLeEG5YkpbGn4QhtNTxhUqtpEGKf
BCH : qqefdljudc7c02jhs87f29yymerxpu0zfupuufgvz6
ETH : 0x8e2827A89419Dbdcc88286f64FED21C3B3dEEcd8


 Lateo.net - Flux RSS en pagaille (pour en ajouter : @ moi)
